
Binanceハッキングで何が起きたのか 〜約1兆円の流出と、ステーブルコインの即時凍結が突きつけた問い〜
著者
エグゼクティブサマリー
今年10月29日(日本時間では30日早朝)、大手暗号資産取引所Binanceのホットウォレットから、約63億〜64億ドル(約1兆円)相当の資産が流出しました。今回の事件は、暗号資産業界の外からも注目が集まっている一方で、手口や被害の中身については誤った理解も多く見られます。 本記事では、オンチェーンデータや公開情報、各調査機関によるレポートをもとにBinanceハッキング事件の全容を捉えていこうと思います。現時点ではまだ未確定・不確定事項も多いため、何がわかっているかも含めて整理していきたいと思います。 特に注目したいのは、ステーブルコイン発行体の対応です。TetherとCircleは、流出から40分足らずで攻撃者のステーブルコインを凍結しました。この速さは顧客資産の保護として機能した一方で、DeFiのレンディングプロトコルに想定外の影響を及ぼしています。後半では、この点からDeFiと中央集権的な仕組みが同居したことで発生する課題を考えます。
Binanceのハッキングの被害規模
被害総額は約63億〜64億ドル、11のブロックチェーンに及ぶ
被害額の集計は、発表主体によって少しずつ異なります。比較のために過去の事件を見ると、これまで最大だった2025年2月のBybitの被害は14.6億ドル(約2,300億円)でした。今回はその4倍を超えます。
発表主体 | 被害額 | 備考 |
|---|---|---|
Binance | 約63億ドル(約9,900億円) | 損失はSAFU(Secure Asset Fund for Users:利用者保護のための基金)と自社資金で全額補填すると表明 |
Chainalysis | 約64億ドル(約1兆80億円) | |
TRM Labs | 約63.6億ドル(約1兆20億円) | 10チェーン(NEARを含まない) |
Elliptic | 64.3億ドル(約1兆130億円) | 11チェーン(NEARを含む)。出金停止後にBinance自身が移したとみられる1.69億ドル(約270億円)は除外 |
Binanceは11月1日に出金を再開しました。報道によると、Binanceは盗まれた資産の9割超を、SAFU、先物取引の保険基金、自社資金で補充したとしています(補充率は報道によって95%、98%と幅があります)。一方、発行体などが凍結した資金がBinanceに返還されたという報告は、11月10日時点で見当たりません。
被害の半分強はステーブルコイン
流出した資産をトークン別に整理すると、次のとおりです。
種類 | トークン | チェーン | 数量 | 金額 | 構成比 |
|---|---|---|---|---|---|
ステーブルコイン | USDT | Ethereum、Tron | 約24.88億枚 | 約24.86億ドル(約3,920億円) | 53.3% |
USDC | Ethereum | 8.23億枚 | 8.23億ドル(約1,300億円) | ||
RLUSD | Ethereum | 約8,854万枚 | 0.89億ドル(約140億円) | ||
USD1 | Ethereum | 約2,782万枚 | 0.28億ドル(約44億円) | ||
暗号資産(ミームコイン含む) | BTC | Bitcoin | 1万8,270枚 | 14.76億ドル(約2,330億円) | 41.5% |
ETH | Ethereum、Arbitrum | 約20万9,056枚 | 約4.84億ドル(約760億円) | ||
XRP | XRP Ledger | 約2.33億枚 | 3.00億ドル(約470億円) | ||
SOL | Solana | 約97万500枚 | 0.97億ドル(約150億円) | ||
wBETH | Ethereum | 約2万9,934枚 | 0.77億ドル(約120億円) | ||
NEAR | NEAR | 非公表 | 0.54億ドル(約85億円) | ||
UNI | Ethereum | 約702万枚 | 0.50億ドル(約79億円) | ||
ENA | Ethereum | 約2.18億枚 | 0.45億ドル(約71億円) | ||
PEPE | Ethereum | 約7.77兆枚 | 0.40億ドル(約63億円) | ||
LINK | Ethereum | 約257万枚 | 0.30億ドル(約47億円) | ||
TRX | Tron | 約4,640万枚 | 0.14億ドル(約22億円) | ||
RWA(現実資産) | XAUt | Ethereum | 約1万2,574枚 | 0.51億ドル(約80億円) | 0.9% |
PAXG | Ethereum | 約1,907枚 | 0.08億ドル(約12億円) | ||
その他(推定) | 約180種類 | Ethereumなど | 約2.78億ドル(約440億円) | 4.3% | |
合計 | 64.3億ドル(約1兆130億円)(Elliptic推定) | 100% |
「その他(推定)」は合計との差額です。構成比は種類ごとの合計の比率です。
種類別に見ると、ステーブルコインが被害の5割強、BTCやETHなどの暗号資産が4割強を占めます。トークン単位で最も大きいのはUSDTで、EthereumとTronを合わせて被害全体の4割近くにのぼります。Ethereum上のUSDT、BTC、USDC、Tron上のUSDTの4つだけで、被害全体の74%です。ステーブルコインの比率が高いことは、後に見る凍結の効果を大きく左右しました。
Ethereumからは、ETHとステーブルコインのほかに、約180種類のトークンが流出しています。Ethereumのホットウォレットに保管されていたトークンが、ほぼまとめて抜き取られたためです。ただし、上位の十数種類を除けば、多くは1種類あたり数百万ドル以下です。
被害の82%はEthereumとBitcoinに集中
チェーン別に見ると、被害はEthereumとBitcoinの2つに集中しています。
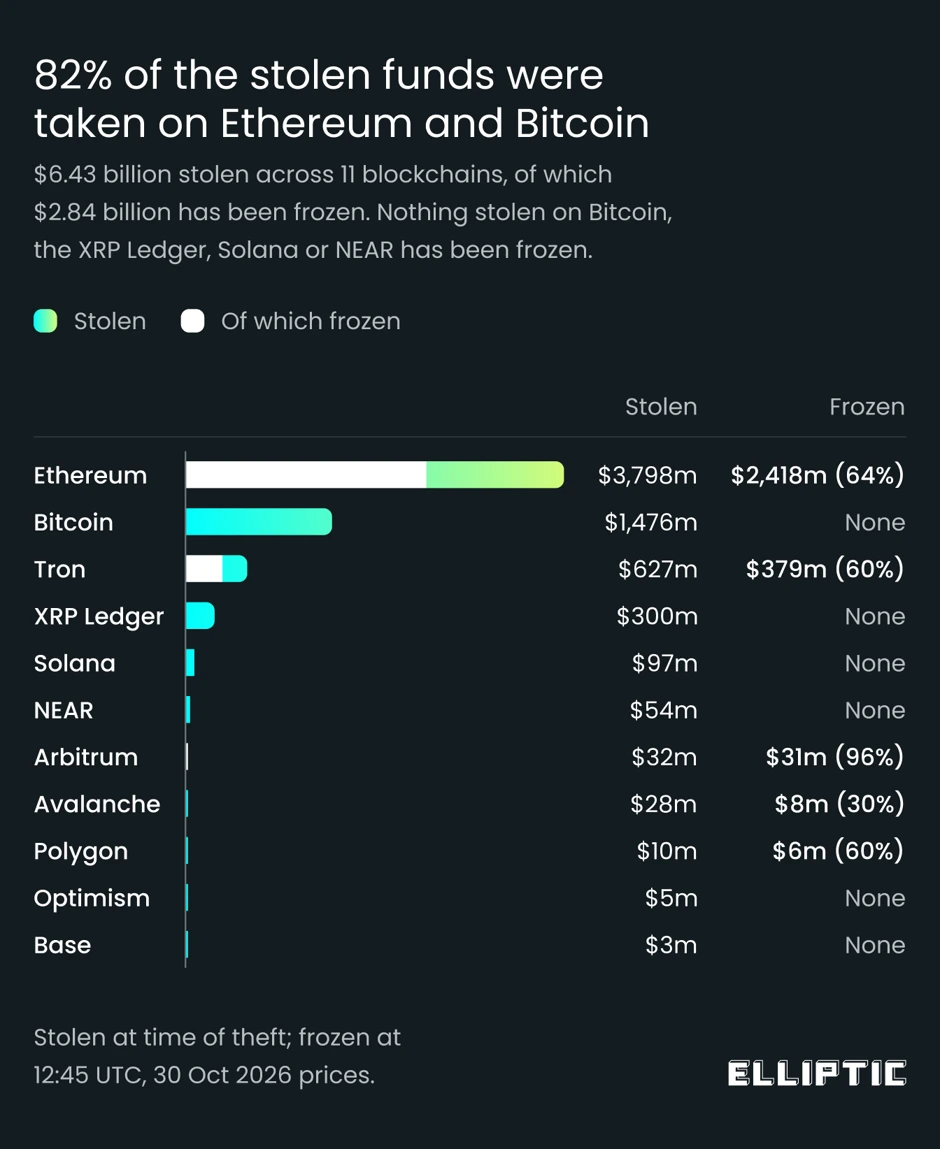
Ethereumからの流出は37.98億ドル(約5,980億円)、Bitcoinは14.76億ドル(約2,330億円)で、この2つで全体の82%を占めます。凍結できたのは、ステーブルコインが多いEthereumとTron、そしてチェーンの運営側が介入したArbitrumに限られます。Bitcoin、XRP Ledger、Solana、NEARで盗まれた資産は、一切凍結されていません。
凍結できた資産は全体の4割強
10月30日時点で、盗まれた資産は「凍結済み」と「発行体の手が届かない」の2つに分かれています。
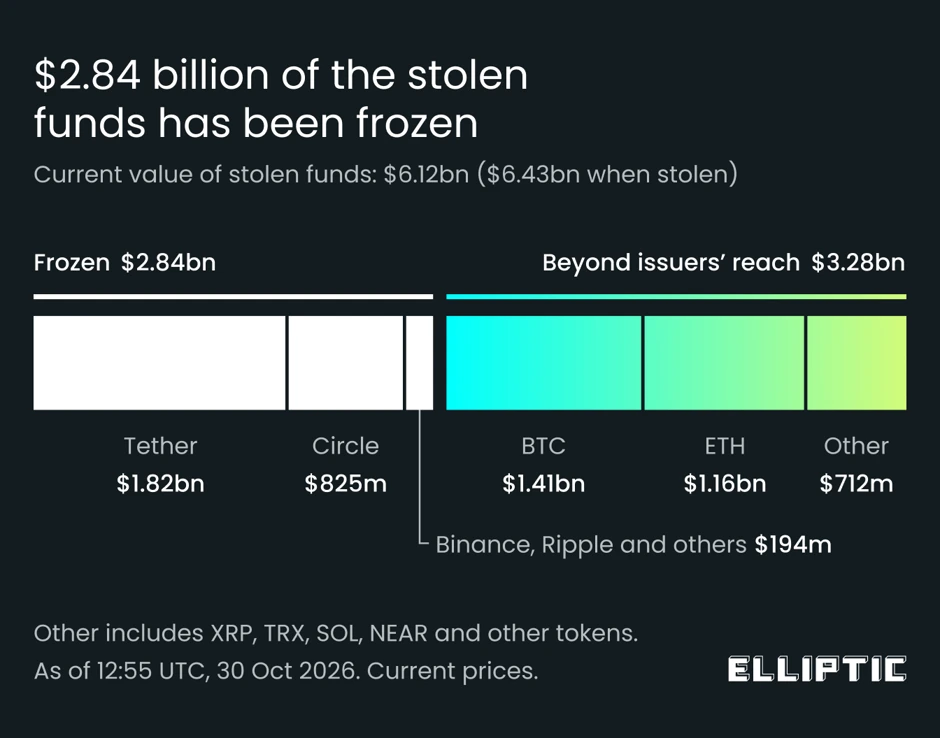
凍結済みは28.4億ドル(約4,470億円)で、内訳はTetherが18.2億ドル(約2,870億円)、Circleが8.25億ドル(約1,300億円)です。発行体の手が届かない資産は32.8億ドル(約5,170億円)で、BTCとETHがその大半を占めます。2つを合計すると61.2億ドル(約9,640億円)となり、流出時の64.3億ドルとの差は主に価格の下落によるものです。凍結済みの28.4億ドルは被害総額の44%にあたり、その94%がステーブルコインです。その後Ellipticは、11月3日時点の凍結・差し押さえ額を28.5億ドル(約4,490億円)に更新しています。
攻撃者については、FBI(米連邦捜査局)が10月31日、米シークレットサービス、米内国歳入庁の犯罪捜査部門と連名で、北朝鮮のハッカー集団TraderTraitorによる犯行だと発表しました。FBIは資金洗浄に使われている600以上のEthereumアドレス、20近くのBitcoinアドレス、1つのSolanaアドレスを公表し、取引所やDeFiサービスなどに対して、これらのアドレスに由来する取引を遮断するよう求めています。TRM LabsとChainalysisは事件直後から同じ見方を示しており、Ellipticも自社の分析がFBIの判断を裏付けるとしています。一方、北朝鮮は11月3日、朝鮮中央通信を通じて関与を否定しました。
考えられる流出の原因と未確定部分の整理
Binanceは11月3日、公式Xで初期報告「29 October Binance Security Incident: Initial Findings and Response Update」を公表しました。Binanceはこれを「初期報告」と位置づけており、外部のセキュリティ企業によるレビューを受けて内容を検証するとしています。また、一部の技術的な詳細は、攻撃者に利用されないよう非公開にすると説明しています。
ここでは、初期報告で明らかになったことと、まだ分かっていないことを分けて整理します。
3人のエンジニアへの侵入の経緯
Binanceは当初、DevOpsエンジニア(システムの開発と運用を担う技術者)のノートPCが侵害され、出金トランザクションを送信できるサービス用のコンテナ(アプリケーションを動かす隔離された実行環境)に侵入されたと説明していました。その後の続報で、ノートPC以外にも侵入経路があったことを明らかにしています。
初期報告によると、今回の攻撃は「単発の侵入や単純なフィッシングではなく、複数の段階を踏んだ高度な作戦」でした。攻撃者は数か月をかけて、3人のエンジニアのPCに侵入しています。
時期 | 出来事 |
|---|---|
6月 | ウォレット運用担当のエンジニアAが、人気のAIコーディングツールを入れるために検索で見つけた、改ざんされたHomebrew(開発用ソフトの管理ツール)を導入。Binanceは検知して端末を交換し、認証情報も入れ替えたが、Aの役割や同僚の情報は攻撃者に知られた |
9月 | 正規の求人サイト経由で接触され、架空の会社による2回の偽の採用面接(ビデオ面接とチャット)を経て、エンジニアBが「課題」として渡されたコードを業務用PCで実行。未知のマルウェアでセキュリティ製品に検知されず、痕跡を消す処理も行われていた |
10月20日 | 攻撃者がエンジニアBのPCと社内のAIツールを使い、エンジニアAとCのPCも乗っ取る。エンジニアAのPCには、コンテナを展開する権限を持つ認証情報があった |
10月30日 2:15〜4:56(日本時間) | 攻撃者がエンジニアCのPCからAの認証情報を使ってコンテナを展開し、不正なスクリプトを実行 |
出典:Binanceの初期報告
Binanceは、2026年に入ってから北朝鮮との関連が疑われる攻撃を57件検知・阻止していたとも説明しています。偽の採用面接や、人気の開発ツールを装ったソフトウェアは、その中でも繰り返し使われてきた手口です。
EIP-7702による署名サービスの乗っ取り
初期報告によると、攻撃者は社内のウォレット署名サービスへの不正なアクセスを使い、通常の出金手続きの外で取引を発行しました。事件直後に議論された3つの論点は、この説明でおおむね整理できます。
秘密鍵は流出していない
最初に疑われたのは、ホットウォレットの秘密鍵そのものが盗まれた可能性です。Binanceは事件直後から、秘密鍵が漏洩した証拠は見つかっていないと説明しています。さらに初期報告では、ホットウォレットが複数の当事者で署名を分担するMPC(マルチパーティ計算)方式で、そもそも単一の秘密鍵が存在しないことも示されました。
攻撃者が奪ったのは鍵ではなく、署名サービスに署名をさせる立場でした。ホットウォレットは利用者の出金に即座に応じるためのウォレットで、出金はシステムが自動で処理する前提で設計されます。署名を依頼できる側を押さえられれば、鍵を持ち出さなくても、正しい署名の付いた取引を発行させることができます。EllipticやTRM Labsも、事件直後から同じ見方を示していました。
EIP-7702の悪用
X上で最も多く見られたのが、「EIP-7702に脆弱性があった」という説明です。EIP(Ethereum Improvement Proposal)はEthereumの改善提案の規格で、EIP-7702は2025年5月のアップグレードで導入されました。通常のウォレットに、スマートコントラクトの機能を委任(デリゲート)できる仕組みです。
初期報告によると、攻撃者は乗っ取った署名サービスを使ってEIP-7702の仕組みを悪用し、攻撃者のスマートコントラクトにBinanceのホットウォレットの実行権限の一部を与えました。ブロックチェーン上の記録を見ると、攻撃者は日本時間5時20分、50件の委任をまとめた1件のトランザクションを送信しています。50件はいずれもホットウォレット「Binance 14」の署名付きで、取引の順番を示す番号(nonce)を50通り用意していました。どの番号になっても1件は有効になるようにしたものです。約3分半後、Binance 14からは16万7,464 ETHと63種類のトークンが流出しました。
つまり、EIP-7702の欠陥を突いたのではなく、正しい署名によってBinance 14の振る舞いが攻撃者のものに書き換えられたのが実態です。初期報告にも、EIP-7702の規格に問題があったという記述はありません。
一方で、EIP-7702の設計そのものを危惧する声があるのも事実です。1回の署名でウォレットの振る舞いを書き換えられ、その後に入ってくる資金まで自動で抜き取れるためです。マーケットメイカーのWintermuteは、EIP-7702の導入直後から、委任の大半が資金を抜き取るためのコードに向けられていると警告していました。
今回、この性質は被害を止めにくくしました。初期報告によると、委任はブロックチェーン上に記録され、Binanceの出金の仕組みとは独立して動くため、出金を停止しても資金の移動は止まりませんでした。さらに、MPC方式のため委任をすぐに取り消せる単一の鍵がなく、取り消しのための専用の手順を作る必要がありました。その間もBinance 14への新たな入金は抜き取られ続け、最後の不正な送金が確定したのは日本時間8時56分です。委任が解除されたのは9時10分で、委任先を無効なアドレスに向け直す新たな委任に署名した時点でした。規格の欠陥ではないものの、署名が奪われたときの被害を大きくし、止めにくくする仕組みであることは確かです。
EVM系以外も同じ署名サービスで送金させられた
EIP-7702はEthereumとその互換チェーン(EVM系)の仕組みです。
そのため、Bitcoin、Tron、XRP Ledger、Solana、NEARといったEVM系以外のチェーンからの流出は、EIP-7702では説明できません。
初期報告によると、XRP Ledger、Solana、Optimism、Bitcoinのホットウォレットも、攻撃者が操作する署名サービスによって攻撃者のアドレスに送金させられました。これらのチェーンでは、委任ではなく通常の署名付き送金が使われています。
流出は、11のチェーンのうち10チェーンで、日本時間5時5分からの約30分に集中しました。初期報告は、これらの送金をいずれも、攻撃者が社内のウォレット署名サービスを使って発行したものとして説明しています。チェーンごとの弱点を突いたのではなく、署名を担う社内の仕組みが乗っ取られたことが、多数のチェーンで同時に流出が起きた理由と考えられます。
段階 | 根拠 | 内容 |
|---|---|---|
侵入 | Binanceの初期報告 | 改ざんされたソフトウェア、偽の採用面接、社内のAIツールを通じて3人のエンジニアのPCに侵入した |
署名の取得 | Binanceの初期報告 | コンテナを展開し、社内のウォレット署名サービスを使える状態にした |
Ethereum | Binanceの初期報告、ブロックチェーン上の記録 | 署名サービスでEIP-7702の委任を50件作り、ホットウォレットの実行権限を奪って資金を回収した |
EVM系以外のチェーン | Binanceの初期報告、ブロックチェーン上の記録 | 署名サービスで通常の送金に署名させ、各チェーンのホットウォレットから資金を移動した |
盗まれた資金の追跡
発生から凍結までのタイムライン
日本時間10月30日の動きを整理すると、次のとおりです。
時刻(日本時間) | 出来事 |
|---|---|
5:05〜5:09 | XRP Ledgerのウォレット5つから2.33億 XRPが流出 |
5:20 | BitcoinのホットウォレットからBTC 1万8,270枚が流出。同時刻、EthereumでEIP-7702の委任50件を送信 |
5:22頃 | Tronのホットウォレットから6.127億 USDTが流出 |
5:24 | Binance 14から16万7,464 ETHと、16.15億 USDTを含む63種類のトークンが流出 |
5:58〜6:01 | 攻撃者がDeFiのレンディングプロトコルAaveに6,000万 USDTを預け、約1万9,762 ETHを借り入れ |
6:01 | Tetherが攻撃者の主要ウォレットを凍結(受け取りから37分)。その後17分以内に、追加で4つのアドレスを凍結 |
6:04 | Circleが同じウォレットの8.23億 USDCを凍結 |
6:42〜 | Aaveが市場の凍結を開始 |
7:01 | Rippleが4,050万 RLUSDを凍結 |
8:05 | 第2波として、Polygonのウォレットが流出 |
9:08 | Arbitrumの運営組織が、攻撃者のETHと「ARB」を強制的に移転 |
9:10 | Binanceが、ホットウォレットに付与されていた攻撃者の権限を取り消す |
出典:Elliptic、TRM Labs、Arkham、BCI Researchの調査、報道
流出の大半は、5時5分からの30分ほどに集中しています。Ethereumでは、Binance 14への新たな入金を抜き取る動きが8時56分まで続き、Binanceが攻撃者の権限を取り消したのはその直後でした。その後の主な動きは次のとおりです。
日時(日本時間) | 出来事 |
|---|---|
10月30日 22:57頃 | Aaveが市場の凍結を段階的に解除。USDT・USDCなど9種類のトークンは、担保として使えない状態(LTV 0)を維持 |
10月31日 | FBIが、北朝鮮のTraderTraitorによる犯行と発表 |
11月1日 15:00 | Binanceが出金を再開 |
11月3日 | 北朝鮮が関与を否定 |
11月4日 23:49 | Aaveで、攻撃者のポジションの一部が清算される |
出典:Aave Governance Forum、CoinDesk、Lukka、BCI Researchの調査
凍結される前に「凍結できない資産」へ換える
凍結までの約40分間、攻撃者が急いだのは、凍結されうるステーブルコインを凍結できない資産に換えることでした。凍結前にETHやTRXへ換えられたステーブルコインは、約7.86億ドル(約1,240億円)にのぼります(Elliptic調べ)。
下の図は、BCI Researchが攻撃者の資金の流れを、DEX(分散型取引所)、フィラー・リゾルバー、レンディングの3つの出口に分けて整理したものです。
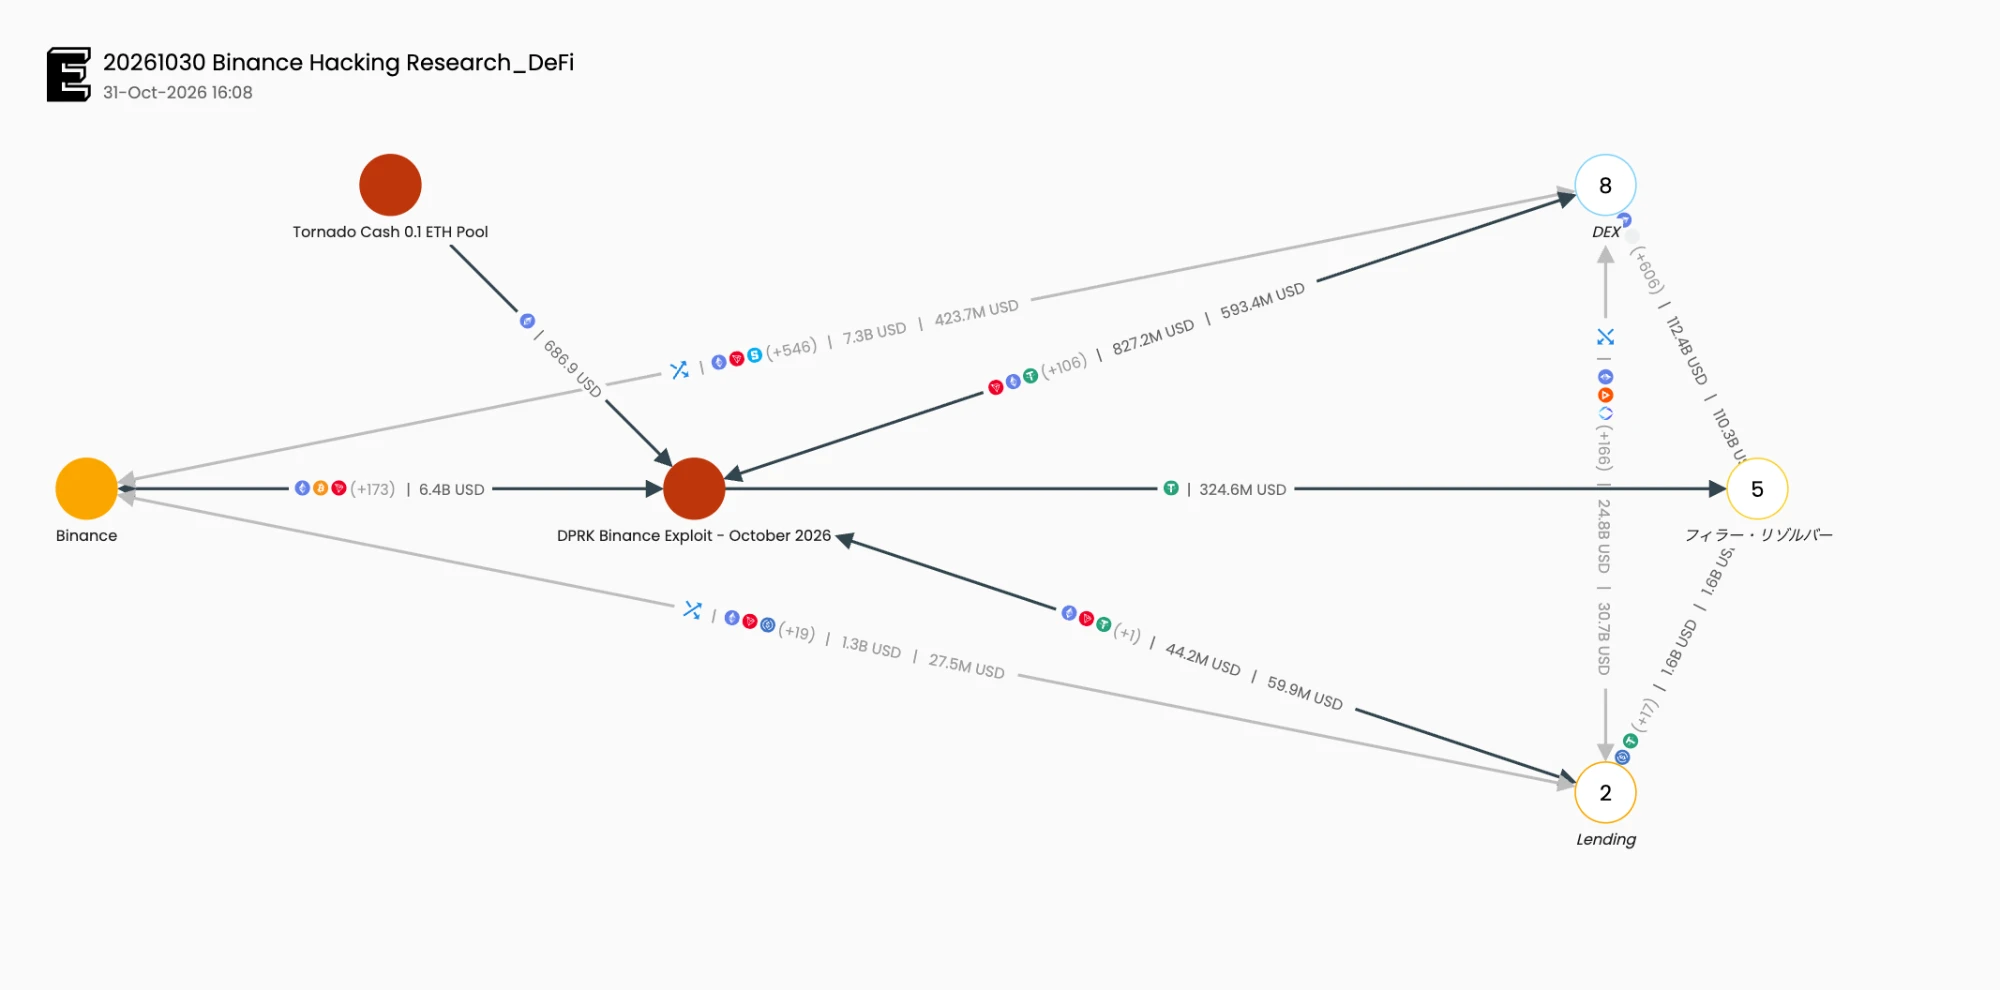
出口 | 攻撃者が出した額 | 攻撃者が受け取った額 |
|---|---|---|
DEX(8つ) | 5.93億ドル(約930億円) | 8.27億ドル(約1,300億円)(DEXとフィラー・リゾルバーの合計) |
フィラー・リゾルバー(5つ) | 3.25億ドル(約510億円) | |
レンディング(2つ) | 0.60億ドル(約94億円) | 0.44億ドル(約70億円) |
売却のために流れた資金は、DEXとフィラー・リゾルバーを中心に、少なくとも約9.3億ドル(約1,470億円)ありました。
フィラー・リゾルバーは、UniswapXや1inch Fusionといった、一般に「インテントベース」と呼ばれる取引方式で使われる事業者です。利用者は売買の注文に署名するだけで、実際の取引はこの事業者が代わりに行います。UniswapXでは「フィラー」と呼ばれ、マーケットメイカーやMEVボットなどが担います。1inch Fusionでは「リゾルバー」と呼ばれ、本人確認の審査を受けた事業者が担います。攻撃者は、5つのフィラー・リゾルバーのアドレスに計3.25億 USDTを渡し、ETHを受け取っていました。
なお、フィラー・リゾルバーが攻撃者の資金と知っていたかどうかはわかりません。確認できるのは、結果として、凍結されうるUSDTを凍結できないETHに換える役割を果たしたという事実です。
急いで換えた代償として、攻撃者は大きな損失を受け入れています。
経路 | 内容 | 元の価値に対する回収率 |
|---|---|---|
Uniswap・1inchなどでのスワップ | 4.34億 USDTを16万451 ETHに交換。損失は12〜26%(Elliptic推計) | 約74〜88% |
Aaveでの借り入れ | 6,000万 USDTを担保に、約4,430万ドル(約70億円)相当のETHを借り入れ | 約74% |
BCI Researchの調査では、約定の実効レートは1 ETHあたり約2,390〜2,860ドルで、当時の市場価格(約2,330ドル)を上回っていました。凍結までに換えきるため、フィラー・リゾルバーに上乗せを払ったとみられます。全体としては、元の価値の7割台後半から9割弱で換金したことになります。
凍結を免れた資金のその後
資金洗浄の定番だったTornado Cash(取引の経路を見えにくくするミキサー)は、ほとんど使われていません。凍結される前にETHへ換えることが最優先だったことに加え、42万ETHを超える規模では、他の利用者に紛れることが難しいためと考えられます。
代わりに、凍結を免れた資金は細かく分散されています。ブロックチェーン分析企業のLukkaによると、発生から4日足らずで約1万2,000のウォレットと4万件を超える取引が確認されました。11月1日以降は、TronやEthereumの資産から換えられた約28 BTCがCoinJoin(複数人の取引を1つにまとめて経路を見えにくくする手法)を通過しています。異なるチェーン間で資産を交換できるTHORChainとの関わりも見つかっています。FBIも、攻撃者が今後スワップサービスなどのDeFiのツールを使うとみています。
11月に入ると、ミームコインを使った資金洗浄も確認されました。Ellipticによると、攻撃者側は11月5〜7日、NEAR上で誰でもトークンを発行できる公開ツールを使い、6種類のミームコインを作りました。手順は次のとおりです。
手順 | 内容 |
|---|---|
1. 発行 | 公開ツールでミームコインを作る。1種類あたりの費用は約25 NEAR(約90ドル) |
2. プールの用意 | ミームコインとNEARを組み合わせた流動性プールをDEXにつくる |
3. 購入 | 一方のウォレット群が、盗んだNEARでミームコインを買う |
4. 売却・回収 | 別のウォレット群がミームコインを売り、プールからNEARを引き出す |
プールを間に挟むことで、盗んだ資金が買い手のウォレットから受け手のウォレットへ直接移らないようにしています。6種類のトークンを通った資金は約11万7,000 NEAR(約43万ドル、約6,800万円)で、外部の投資家による取引はほとんどありませんでした。各トークンは数時間で大量に取引された後、捨てられています。Ellipticは、この手法は資金を隠すというより、追跡する側に時間をかけさせるためのものだと分析しています。金額はまだ小さいものの、より大きな額にも使える手法だとしています。
資産を止めるのは、発行体だけではない
今回、資産を止めたのはステーブルコインの発行体だけではありません。
主体 | 止めた対象 | 根拠となる権限 |
|---|---|---|
Tether、Circle、Ripple、World Liberty Financialなど | 自社のステーブルコイン(凍結額の合計は28.4億ドル、約4,470億円) | トークンのコントラクトに組み込まれたブラックリストの機能 |
Arbitrum Security Council | 攻撃者のアドレスにあった8,425 ETHと約7,456万 ARB(約3,000万ドル、約47億円) | チェーン自体を緊急にアップグレードする権限 |
Aave | 自らのプロトコルの292の市場 | 緊急時に市場を凍結する権限 |
特に注目したいのは、Arbitrumの対応です。
Arbitrum Security Councilは、Ethereumのレイヤー2ブロックチェーン「Arbitrum」の運営に関わる組織で、Arbitrum DAO(分散型自律組織)が選ぶ12人で構成されます。緊急時には、DAOの投票を経ずに12人中9人の承認で措置を実行できます。今回は、転送のたびにチェーンへ一時的なコードを組み込み、攻撃者のアドレスから資産を移したうえで元のコードに戻しました。
攻撃者は、凍結を避けるためにUSDTをETHに換えました。しかし、Arbitrum上では、ステーブルコインではないETHにさえ運営側が介入できたことになります。
よくある誤解
X上では、凍結やAaveをめぐって事実と異なる説明も多く見られました。代表的な2つを整理します。
ブラックリストは出金を止め、入金は止めない
TetherとCircleの凍結は、トークンのスマートコントラクトに組み込まれたブラックリストの機能によるものです。発行体が特定のアドレスをブラックリストに登録すると、そのアドレスからトークンを送れなくなります。ただし、すべての送受信が止まるわけではなく、USDTとUSDCでも挙動が異なります。
送金(出金) | 受け取り(入金) | |
|---|---|---|
USDT(Ethereum) | できない | できる |
USDC(Ethereum) | できない | できない |
USDTのコントラクトは、送り手がブラックリストに載っているかだけを確認し、受け手は確認しません。今回はこの違いが実際に表れました。TRM Labsによると、Tetherが凍結した時点で攻撃者の主要ウォレットには9.711億 USDTがありました。ところが、攻撃者が仕掛けた自動回収の仕組みは、その後もBinance 14への新規入金を送り続けました。その結果、凍結済みのウォレットの残高は約11.8億 USDTまで増えています。凍結後に入ってきた分も含めて、動かせなくなったことになります。
Aaveは「不良債権」ではなく「両替所」として使われた
「Aaveに預けられたUSDTが凍結され、Aaveが不良債権を抱えた」という説明も見られました。
しかし、11月5日時点でもAaveに不良債権は発生していません。
論点 | 事実 |
|---|---|
担保のUSDTは凍結されたか | されていない。ブラックリストはアドレス単位でかかる。Aaveに預けた時点でUSDTはAaveのコントラクトに移っており、凍結の対象外 |
ポジションの状態 | 当初は担保約5,992万ドル(約94億円)に対し、負債約4,428万ドル(約70億円)の過剰担保 |
その後の清算 | 11月4日に一部が通常どおり清算された。清算人が9,884 ETH分の負債を返済し、担保だった約2,438万 USDT(約38億円)を受け取った。清算後は担保約3,552万ドル(約56億円)、負債約2,391万ドル(約38億円)(11月5日時点、BCI Research調べ) |
Aaveの見解 | Aave創業者のスタニ・クレチョフ(Stani Kulechov)氏は「不良債権はない。安定した資産で過剰担保されている」と説明 |
攻撃者にとって、Aaveは凍結を避けるための両替所でした。借りたETHを返す必要はなく、担保のUSDTは最初から手放すつもりだったとみられます。6,000万 USDTを約4,430万ドル(約70億円)分のETHに換えたと考えると、手数料約26%の両替と同じです。借り入れが終わったのは6時1分で、Tetherの凍結と同じ時刻でした。
ただし、不良債権が出なかったからといって、Aaveの利用者に影響がなかったわけではありません。この点は次の章で扱います。
今回の事件から見えてきた市場の変化
凍結の速さから見える社会的要件の変化
今回の事件と、これまで最大だった2025年2月のBybitの事件を比べると、凍結の速さの違いが際立ちます。
比較軸 | Bybit(2025年2月) | Binance(今回) |
|---|---|---|
被害額 | 14.6億ドル(約2,300億円) | 約63億〜64億ドル(約1兆円) |
流出した資産 | ほぼETH | 54%がステーブルコイン |
発行体による凍結 | 限定的 | 流出から37〜40分で凍結を開始。被害の44%を凍結 |
攻撃者の動き | ブリッジや交換サービスを経由した資金洗浄 | 凍結前に、スワップとレンディングでETHへ換金 |
Circle、Tether、そしてArbitrumの即時対応は、これまでブロックチェーンが掲げてきたパーミッションレスな設計というよりも、中央集権的な挙動といえます。DeFi(分散型金融)は、誰の許可も必要とせず、特定の管理者が資産を止められない金融を目指してきました。今回、発行体やチェーンの運営が数十分で資産を止めたことは、その理想とは異なる動きです。
ただし、BCI Researchはこれを良し悪しの問題とは捉えていません。むしろ、ブロックチェーンのエコシステムの中でも、求められる要件によって境界が生まれつつあると考えています。
ステーブルコインは、すでに決済や金融取引に使われる社会的なインフラになりつつあります。米国で2025年7月に成立したGENIUS法は、ステーブルコインの発行体に、法的な命令に応じてトークンを凍結・差し押さえできる技術的な能力を持つことを求めています。金融インフラとして使われる資産には、不正な資金を止められることが要件として課されるようになっています。
パーミッションレスな領域 | 介入できることが求められる領域 | |
|---|---|---|
主な資産・基盤 | BTC、ETHなどのネイティブ資産、DeFiプロトコル | ステーブルコイン、トークン化証券、トークン化MMF(マネー・マーケット・ファンド)、許可制の市場 |
求められる要件 | 誰にも止められないこと | 不正な資金を止められること、規制に従えること |
今回の挙動 | BitcoinやSolanaなどの資産は凍結されなかった | 発行体が数十分で凍結した |
Aaveの対応にも、この境界が表れています。Aaveは今回、ほぼすべての市場を凍結しましたが、許可制のRWA市場「Horizon」だけは凍結しませんでした。Horizonは参加者が限定されており、攻撃者が担保を持ち込めないためです。
止められる資産と止まらないプロトコル
問題は、この2つの領域が同じ場所で組み合わさったときに起きます。Aaveの動きを改めて整理します。
主体 | 起きたこと |
|---|---|
発行体 | USDT・USDCを、流出から40分足らずで凍結できる |
攻撃者 | 凍結までの隙にAaveへUSDTを預け、凍結されないETHを借りた |
Aave | 攻撃者がどの資産にでも換えられるため、盗まれた資産だけを止めても出口を塞げない。無関係な資産も含め、292の市場を凍結した。凍結は約16時間後に段階的に解除された |
一般の利用者 | 新規の預け入れと借り入れが停止。引き出しが集中し、主要なステーブルコインと「WETH」(ETHを他のトークンと同じ規格で扱えるようにしたもの)の利用率は92〜100%に達した |
利用率とは、預けられた資金のうち借り出されている割合です。100%に近づくと、プール内に引き出しに応じる資金がほとんど残りません。加えてAaveは、USDT・USDCなどのLTV(Loan to Value:担保価値に対して借りられる金額の比率)を0に設定し、新たな担保として使えないようにしました。市場の凍結を解除した後も、9種類のトークンはLTV 0のまま据え置かれています。
中央集権的に止められる資産と、パーミッションレスに動き続けるプロトコルが同じ場所に並ぶと、攻撃者はその隙間を出口として使います。そして、その出口を塞ぐための代償は、事件と無関係な利用者が負うことになりました。
支払い能力の問題と流動性の問題
既存の金融では、銀行の危機を2つに分けて考えます。
資産より負債が大きくなる「支払い能力の問題」と、健全ではあるが資金を思うように動かせなくなる「流動性の問題」です。
今回、Aaveは不良債権化していないため、支払い能力の問題は起きていません。しかし、流動性の問題は起きています。その原因は、市場の凍結だけではありません。
攻撃者がAaveに預けた6,000万 USDTは、Aaveのプールの中で、ほかの利用者が預けたUSDTと一体になっています。つまり、Aaveの利用者は、流出したUSDTへのエクスポージャーを間接的に持つことになりました。
このUSDTの出所をたどると、Binanceからの流出資金にたどり着きます。暗号資産交換業者などのVASP(Virtual Asset Service Provider:暗号資産関連サービスの提供事業者)の多くは、入金された資産の出所をブロックチェーン分析ツールで確認しています。そのため、Aaveから引き出したUSDTや、攻撃者のポジションの清算で受け取ったUSDTを取引所に送ると、資金の審査で止められる可能性があります。どの程度の関連があれば止められるかは、分析ツールの算出方法や各事業者の基準によって異なり、一律ではありません。
これはすでに仮定の話ではありません。11月4日の清算では、清算人が攻撃者の担保だった約2,438万 USDTを受け取りました。このUSDTは、攻撃者のポジションから直接移ったものです。FBIは、攻撃者のアドレスに「由来する」取引の遮断を事業者に求めており、こうした資金を受け取った側が審査の対象になる可能性は高まっています。
流動性の問題の要因 | 内容 |
|---|---|
市場の凍結 | 約16時間の預け入れ・借り入れの停止、利 ひ用率の上昇による引き出しにくさ、9種類のトークンの担保としての利用停止 |
流出資金へのエクスポージャー | プールに混ざった流出資金のUSDTにより、引き出した資金が取引所などの審査で止められる可能性がある |
これは、Aaveの利用者にとって、資金の移動を不安定にさせる要因になります。
なお、今年4月にKelp DAO(ETHのリステーキングを提供するプロトコル)の事件でAaveが約1.95億ドル(約310億円)の不良債権を抱えた際は、Aaveが中心となって「DeFi United」という枠組みがつくられました。複数のプロトコルが資金を拠出し、支払い能力の問題を補っています。一方、今回のような流動性の問題に対しては、既存金融の中央銀行のような「最後の貸し手」にあたる主体が、DeFiにはまだ存在しません。
まとめ
今年10月のBinanceの事件では、約63億〜64億ドル(約1兆円)が11のブロックチェーンから流出しました。FBIは北朝鮮のTraderTraitorによる犯行と発表しました。報道によると、攻撃者は偽の採用面接などを通じて数か月かけて準備し、エンジニアのPCに侵入しています。ただし、Binanceの詳細な技術的検証報告はまだ公表されていません。
今回の犯行チームは、資金洗浄によってDEXやレンディングを利用して、凍結可能なアセットから不可能なアセットに交換をするということをしています。今回の巨額のアセットを捌くためには大量の流動性が必要であり、全てを捌くのは難しく、流出した金額から一定の価格毀損を起こしていることがわかります。
また、今回ステーブルコインの発行体・チェーン・アプリケーションが緊急対応としてアセットやプロトコルを中央集権的に制御するということが多く発生しました。この各プレイヤーの選択は、犯罪収益の拡大を防ぐことに寄与しました。今回の件で筆者が強く感じたものは、ブロックチェーーンや分散型金融に求められる一つのテーマであったパーミッションレスな(特定の管理者や運営団体の事前許可や承認を得ることない)金融インフラというのは少しずつ形を変えてインフラになりつつあるようにあるということです。
BTCのような最も取引高のある暗号資産は、管理者が存在せず、単一の障害点がないため、決済の実行にもアカウントの発行にも検閲が発生しません。そのため、資金洗浄の手段として悪用されてしまうリスクを持っています。これは良くも悪くも、ブロックチェーンの仕組みの最大の特徴のひとつとも言えます。一方で今回の件では同じブロックチェーンという仕組みではありつつも特定の管理者や発行体が資金を凍結を大規模に行なったことで、この特徴を裏返す大きな出来事となりました。
AIなどを使って攻撃手法が難化する中で、企業が流出することを防ぐだけでなく、流出した後にいかに対応できるかということが、今後オンチェーン金融を普及させるためにより考えるべきことになりそうです。
使用データ・出典一覧
- The largest theft in history: North Korea behind the $6.4 billion Binance hack | Elliptic
- North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History | TRM Labs
- Binance Hack: Tracing the $6.4 Billion Theft to North Korea - Chainalysis
- https://www.coindesk.com/policy/2026/10/31/fbi-confirms-north-korea-s-role-in-usd6-billion-binance-hack-asks-defi-community-to-block-btc-eth-sol-addresses
- https://www.nytimes.com/2026/11/03/technology/binance-hack-report.html
- Following the $6.3 Billion: Inside the Binance Exploit with Lukka Blockchain Analytics
- https://etherscan.io/tx/0xf5ff0c7106886a61fddb7a03ab7da7b3ae50cd4ba62e1f418b7a07f98434a3eb
- Binance Hot Wallet Exploit: Aave's Response
- https://www.theblock.co/post/356481
- Arbitrum (@arbitrum) on X
※日本円換算は、記事執筆時点の1ドル=157.5円で計算しています。